Radiografía al ciberdelito: Una de cada cuatro brechas maliciosas utiliza inteligencia artificial en el ataque
El uso de inteligencia artificial para clonar la voz y la imagen de ejecutivos mediante deepfakes encendió las alarmas en el mundo corporativo.
Radiografía al ciberdelito
La sofisticación del ciberdelito encontró en la inteligencia artificial un aliado silencioso pero devastador.
Más información

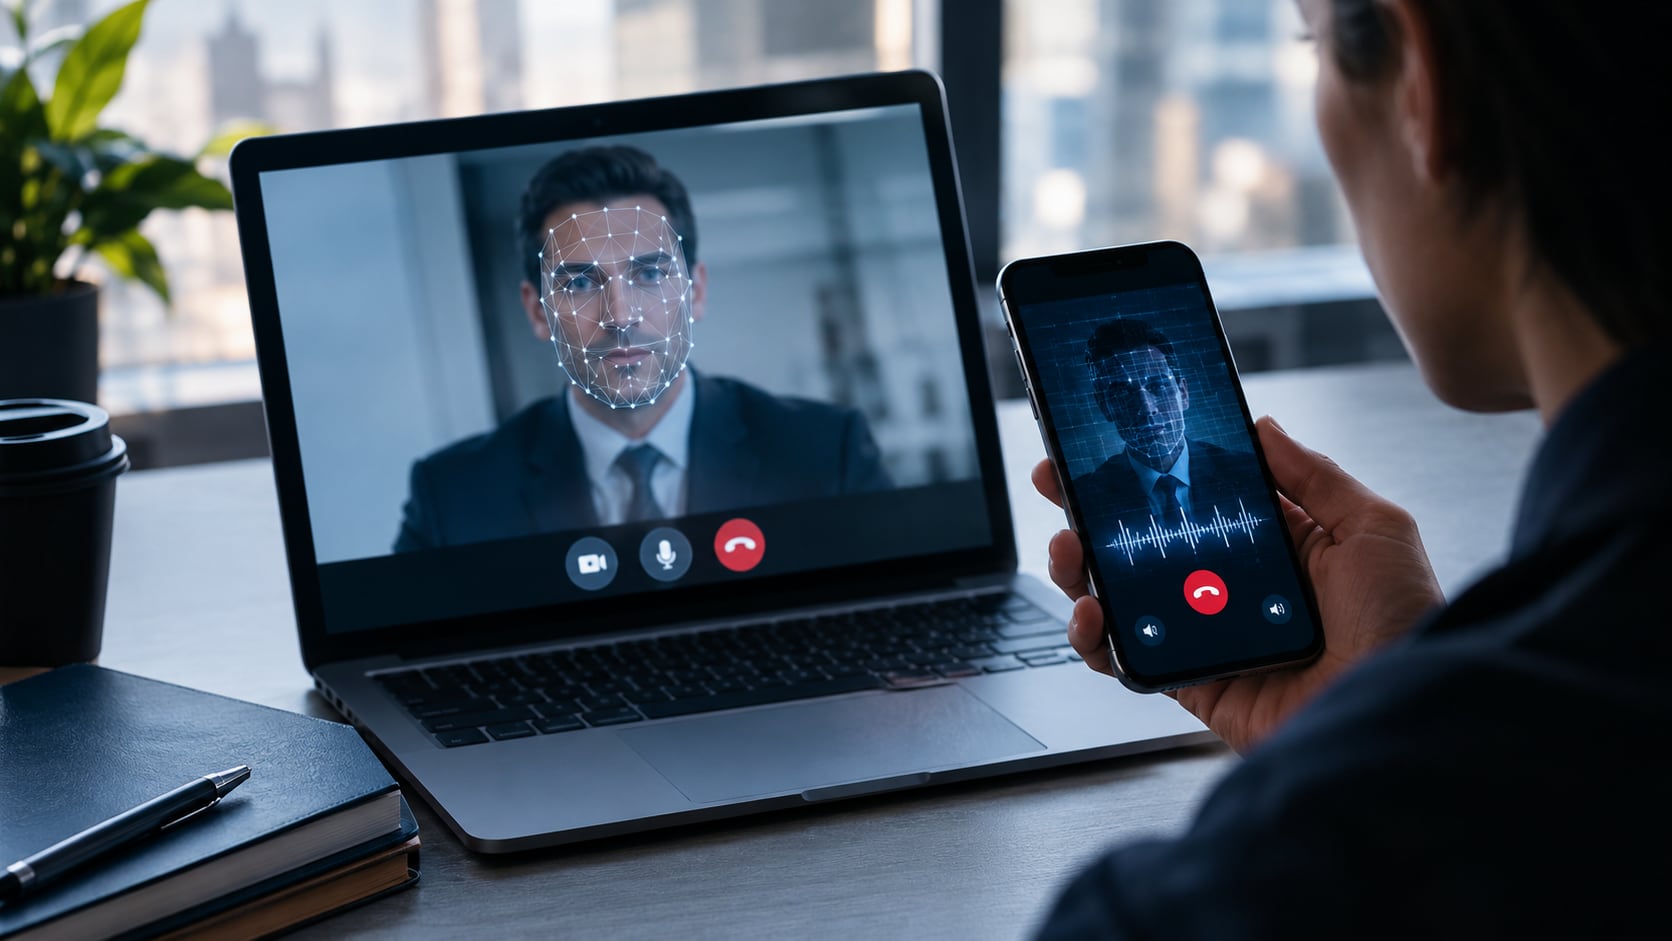
A comienzos de noviembre, la fiscalía de Nueva York presentó cargos contra tres personas acusadas de articular una red que, mediante el uso de deepfakes (audios, imágenes y videos ultrarealistas generados por IA), se hizo pasar por directores ejecutivos y abogados corporativos para saquear unos US$129 millones a empresas de distintos países, afectando desde sistemas hospitalarios hasta instituciones bancarias.
El modus operandi es directo y apelativo: correos electrónicos que simulan provenir de la máxima gerencia solicitando operaciones confidenciales urgentes, respaldados posteriormente por llamadas o videollamadas donde la tecnología suplanta la identidad visual y vocal de los altos mandos.
Los datos técnicos respaldan la magnitud de la amenaza. Según el informe Cost of a Data Breach 2026 de IBM, una de cada cuatro brechas maliciosas involucró inteligencia artificial del lado del atacante, y el 45% de esos incidentes correspondió a suplantaciones mediante deepfakes. Además, el fraude por voz o SMS se posicionó como el vector más costoso para las organizaciones, promediando pérdidas de US$5,29 millones por brecha.
En el plano local, el fenómeno económico y delictual mantiene cifras críticas. De acuerdo con registros del Poder Judicial, las causas por fraude contabilizaron 41.703 ingresos entre enero y septiembre de 2025, lo que representa un incremento del 64,4% en doce meses y la marca más alta registrada en los últimos doce años, donde las estafas concentraron el 68,5% de los casos. A esto se suman las recurrentes alertas emitidas por el CSIRT Nacional y la ANCI ante campañas de suplantación bancaria orientadas al robo de credenciales.
Vulnerabilidad de fin de año y protocolos de defensa
“El mecanismo es siempre el mismo: un mensaje o una llamada que parece venir de alguien de confianza y que genera urgencia. La IA no cambia la estrategia del delincuente, le quita las señales que antes lo delataban”, advierte Zady Parra, Subgerente Operacional y Seguridad de Zenta Group.
El especialista recalca que el riesgo se multiplica exponencialmente durante el cierre de año, período caracterizado por la concentración de pagos masivos y dotaciones de equipos reducidas por vacaciones.
Ante el retraso legislativo del proyecto que busca sancionar los deepfakes (aprobado en general por la Cámara de Diputados en julio pero aún en trámite), la ciberseguridad corporativa recae exclusivamente en los controles internos.
Como recomendación fundamental, los expertos sugieren establecer canales de doble verificación obligatorios para cualquier transferencia o cambio de cuenta fuera de lo común, definir matrices claras de autorización de pagos según montos, y capacitar constantemente a los colaboradores para dudar ante solicitudes extraordinarias, incluso si supuestamente provienen de la gerencia general.
Gonzalo Miranda
Periodista de la UNAB, Editor web de Radio ADN desde el 2025, con pasos en diversos medios de comunicación...