Tras filtración en el Hospital Clínico de la U. de Chile: Especialista fija cinco preguntas para evaluar la ciberseguridad de centros de salud
Frente al avance del registro clínico electrónico en más del 70% del sistema público y 85% del privado, expertos advierten que la protección de la ficha médica depende de la gobernanza de datos.
Hospital Clínico de la Universidad de Chile
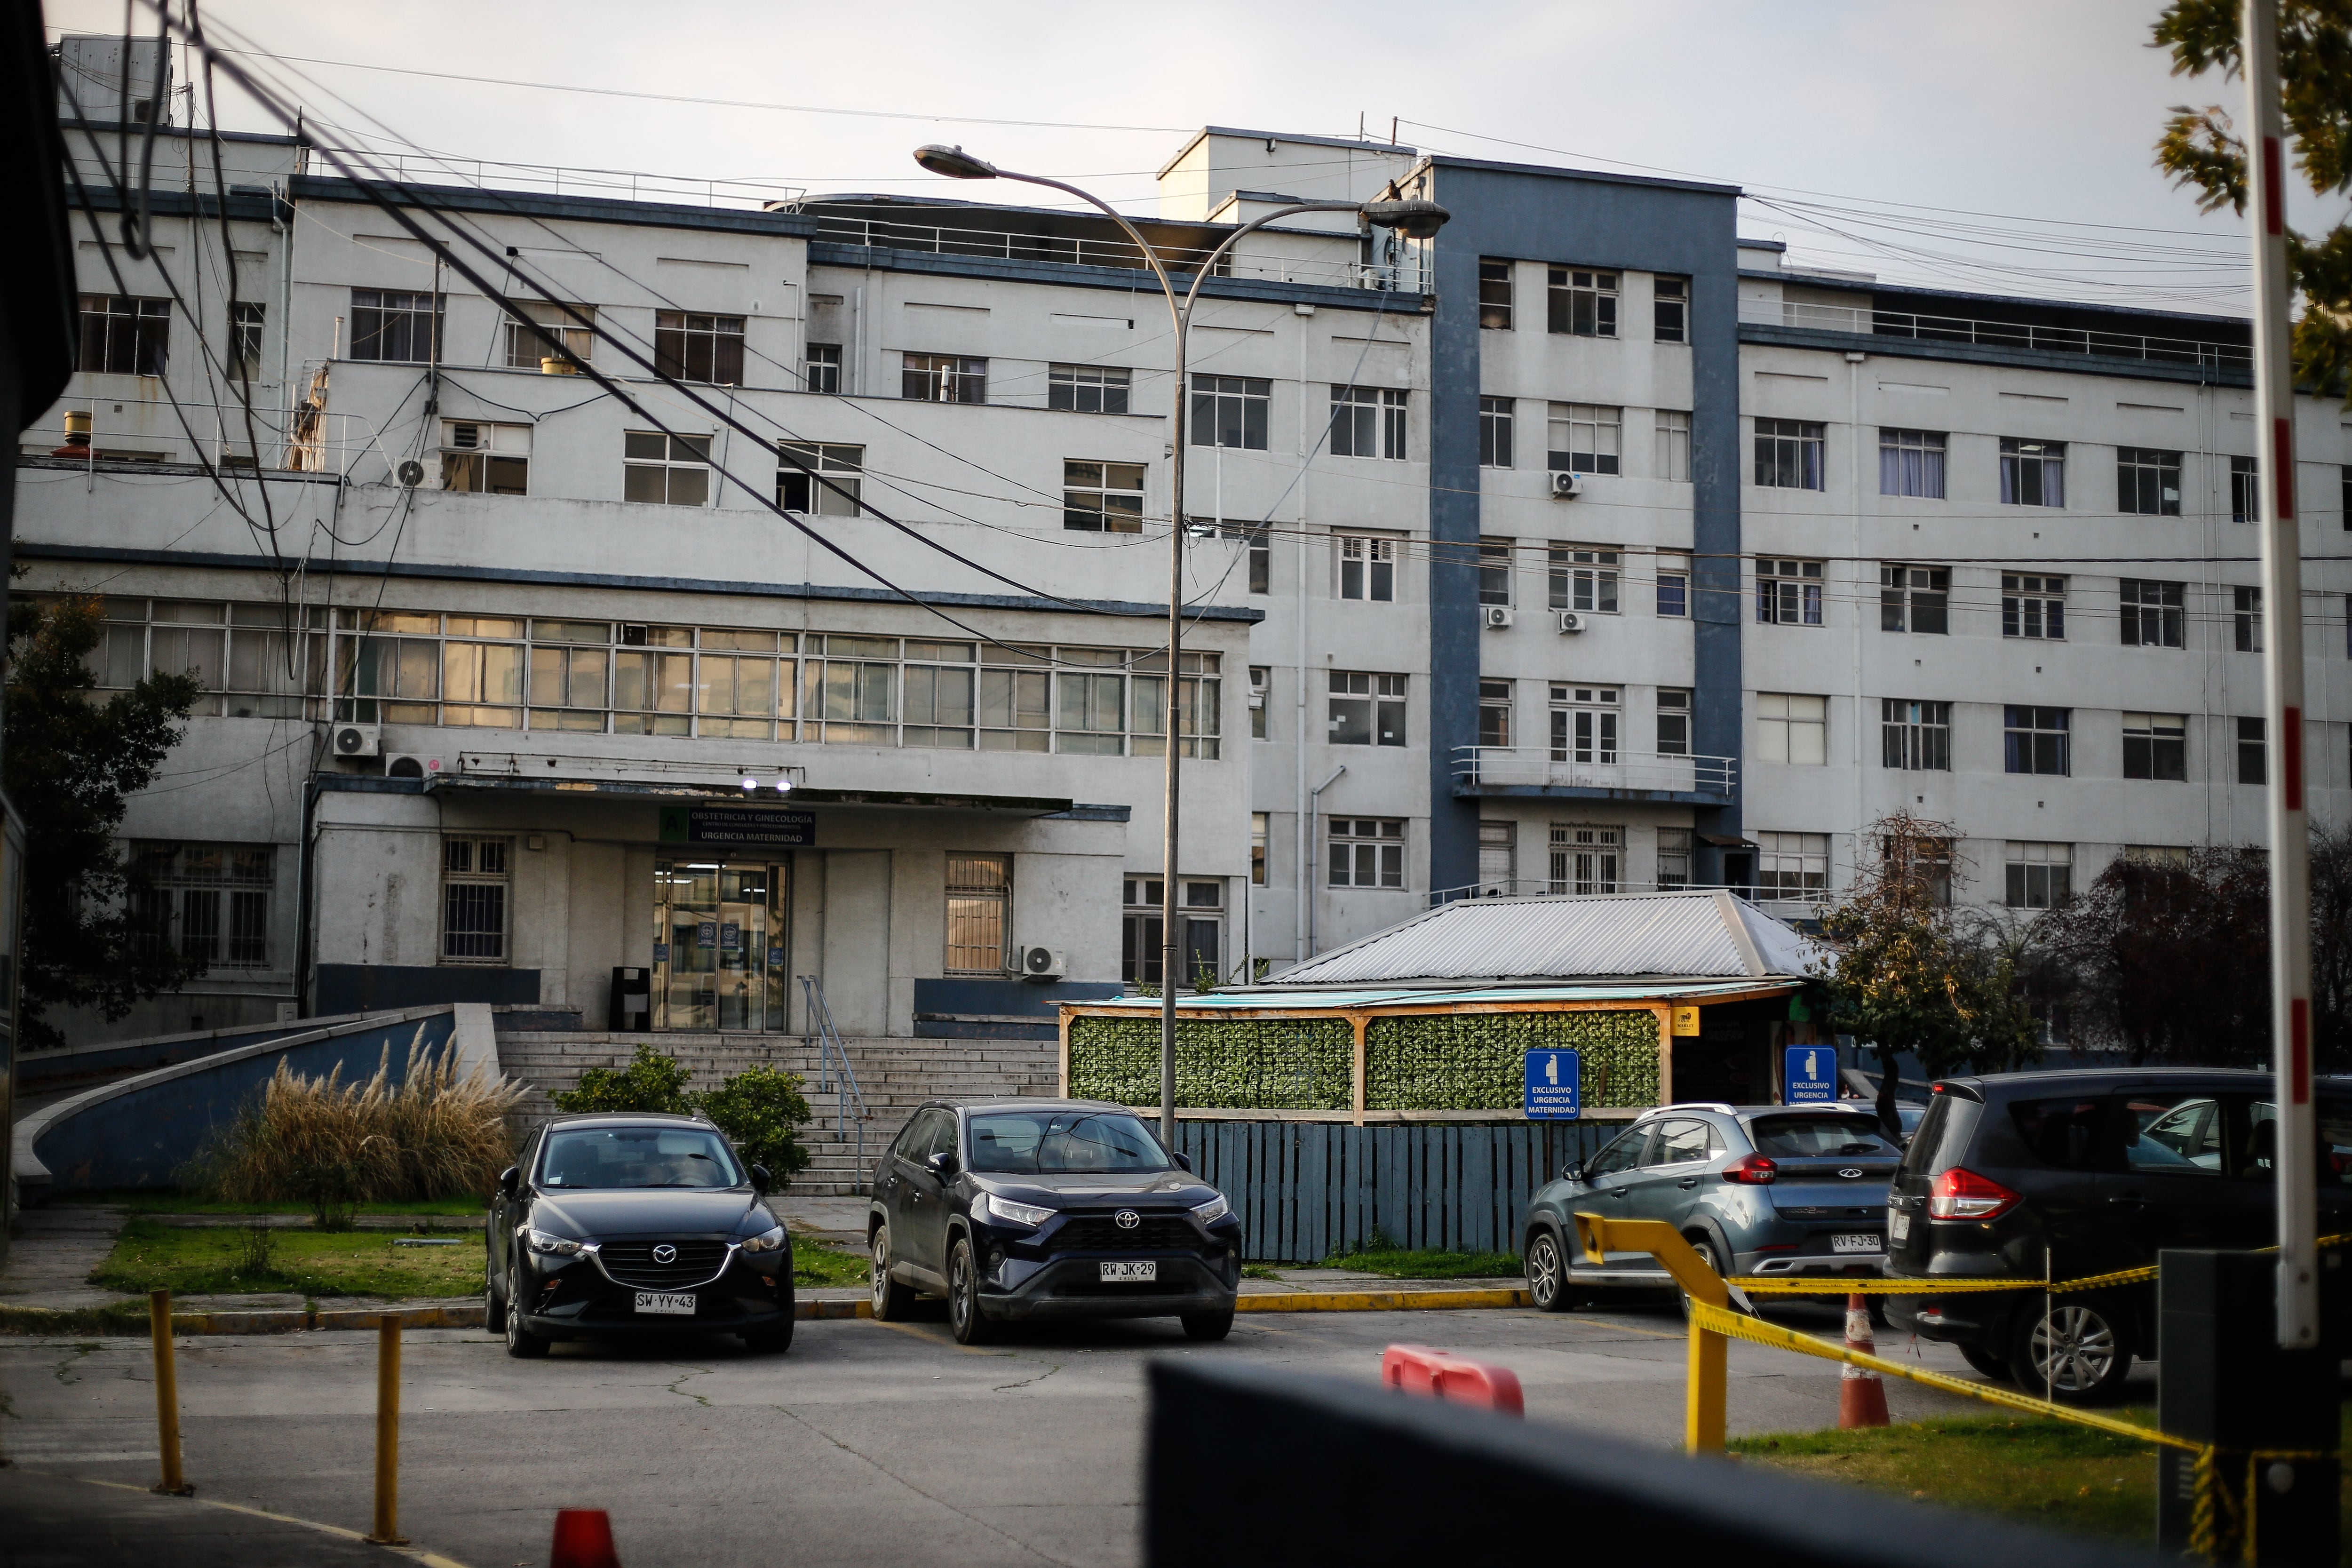
La reciente filtración de información que afectó al Hospital Clínico de la Universidad de Chile reabrió la discusión sobre el nivel de preparación del sistema sanitario nacional frente a ciberataques.
Más información
En un escenario donde más del 70% del sector público y el 85% del privado utiliza registros clínicos electrónicos (según datos del Centro de Sistemas Públicos (CENS) y la Agencia Nacional de Ciberseguridad (ANCI)), los especialistas llaman a no centrar el foco en la búsqueda de culpas, sino en la gobernanza y la capacidad de respuesta institucional.
Bonie Amaro, consultora en sistemas de ingeniería sanitaria y directora de Clínica FC, sostuvo que la acelerada integración de inteligencia artificial y canales de telemedicina hace que ninguna entidad esté exenta de riesgos.
“La diferencia entre un centro y otro no está en asegurar que nunca sufrirá un ataque, sino en cuánto demora en detectarlo y cómo responde. La protección de los antecedentes depende más de cómo se gobiernan los datos que de la tecnología que se contrate”, enfatizó.
Las cinco preguntas clave para el paciente
Para evaluar el estándar de seguridad de un establecimiento médico o plataforma de telemedicina, la especialista estructuró un cuestionario de cinco puntos fundamentales que todo usuario debería exigir:
- Declaración de privacidad explícita: Confirmar si la institución detalla por escrito qué datos solicita, con qué finalidad, por cuál canal y con qué límites.
- Trazabilidad y control de accesos: Verificar que cada profesional ingrese con cuenta individual y que quede registrado quién accedió a la ficha, en qué fecha y qué información consultó.
- Planes de continuidad operacional: Exigir que el centro cuente con canales alternativos para mantener la atención médica si las plataformas digitales sufren un colapso por ataque externo.
- Validación humana en el uso de IA: Garantizar que ningún dato o diagnóstico generado por inteligencia artificial ingrese al historial clínico sin la revisión previa de un profesional de la salud.
- Notificación oportuna de vulneraciones: Saber si el establecimiento cuenta con el compromiso de informar al paciente sin demora en caso de que una falla de seguridad ponga en riesgo sus derechos.
Junto con la exigencia a las instituciones, Amaro recalcó que los usuarios deben adoptar medidas de resguardo personal, ya que la información filtrada suele emplearse para armar estafas mediante mensajes fraudulentos de apariencia real.
Entre las recomendaciones principales destacan el cubrir el número de documento al exhibir la cédula de identidad (recordando que para validar la filiación solo se requiere RUN, nombre y fotografía), corroborar siempre los canales oficiales antes de efectuar pagos o transferir archivos, y mantener activado el doble factor de autenticación en correos electrónicos y portales de salud.
Gonzalo Miranda
Periodista de la UNAB, Editor web de Radio ADN desde el 2025, con pasos en diversos medios de comunicación...